インドでは、7月19日のCoinDCXでのセキュリティ違反により、デジタル資産$44 milioniの盗難後に自社のスタッフエンジニアが逮捕されました。
目次
CoinDCXでの4,400万の盗難はどのようにして起こったのか?
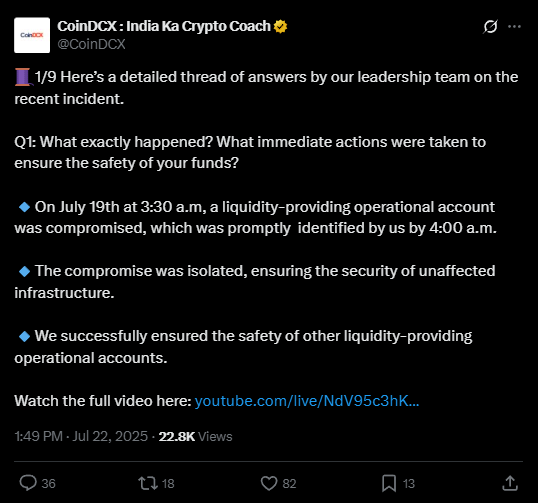
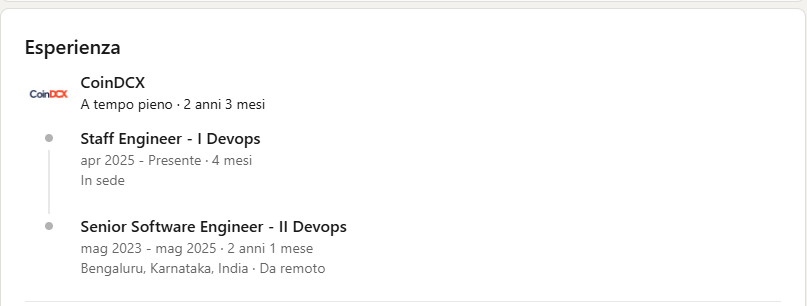
7月18日から19日にかけて、未承認のアクセスがCoinDCXのシステムを襲いました。未知のアクターが最初に1 USDTを外部ウォレットに転送し、その後本当の攻撃を行いました:6つの異なるウォレットに移された$44百万。内部の情報源によると、この攻撃はRahul Agarwalの資格情報を利用して行われたと確認されています。彼は2023年5月に採用され、2025年4月にスタッフエンジニアに昇進しました。
この操作は、Agarwalの会社のラップトップにマルウェアがインストールされたことによって可能になりました。これは、おそらく副業からのファイルに隠されていたものです。実際、CoinDCXは、従業員が会社のデバイスの追加使用を禁止するポリシーにもかかわらず、4人の個人顧客のためにフリーランスとして雇われていたことを再構築しました。
Rahul Agarwalとは誰で、なぜ警察に逮捕されたのか?
Rahul Agarwal, 30歳、CoinDCXで2年以上DevOpsエンジニアとして働いており、ベンガルールに拠点を置いていました。彼のスタッフエンジニアへの昇進はごく最近のことでしたが、事件の数時間後に警察に止められました。
捜査官は彼の仕事用ラップトップを押収し、デジタル捜索を開始しました。Agarwalは盗難への直接的な関与を否定しましたが、social engineeringを通じた妥協に重要な役割を果たす追加の活動のために会社のコンピュータを使用したことを認めました。
CoinDCXのCEOを通じて、逮捕を公に確認していませんが、洗練されたソーシャル攻撃に関する調査が現在も進行中であり、報道機関に対するより具体的な声明を妨げていると説明する声明を発表しました。
技術的に何が起こったのか?なぜこれは前例のないケースなのか?
Neblio Technologies、CoinDCXのオペレーターによると、攻撃は「クラシック」なソーシャルエンジニアリング技術を利用しました。犯罪者はAgarwalを説得して、偽のフリーランスサービスやフィッシングメールを通じて、悪意のあるソフトウェアをインストールさせました。その後、マルウェアは別の取引所への流動性に専用された内部サーバーアカウントへの完全なアクセスを与えました。
エクスチェンジはユーザーの資金は一切触れられていないと説明しました。損失は、インターエクスチェンジの流動性管理のための企業の準備金に関するものです。しかし、評判へのダメージと問題となっている金額は、重要なオペレーターでさえもハッキングされる可能性があることを示す重要な警告となっています。
CoinDCX、ユーザー、そして暗号通貨セクターへの影響は?
CoinDCXのCEOによると、この危機は従業員への標的型攻撃の非常に高いリスクを浮き彫りにしており、しばしば過小評価されています。
「最新の脅威の多くは、中央集権化された情報システムだけでなく、エンジニアやシステム管理者を狙っています。」
と述べました。違反はユーザーのcryptoポジションを危険にさらすことはありませんでしたが、プラットフォームの管理に使用されるリソース(例えば、取引所間の交換)に影響を与えました。
CoinDCXによると、影響は広範囲に及ぶでしょう: すべてのITポリシーの見直し、一部機能の一時停止、そして確かに失われた資源の再クレジットの段階です。マルウェア-ソーシャルエンジニアリングによる独占的な手段が確認された場合、それはインドのcryptoエコシステム全体にとっての前例となるでしょう。
CoinDCXは4,400万の盗難について何を言っていますか?
公式のコミュニケーションは非常に慎重です。取引所のセキュリティチームは、当局と協力して、大規模な内部監査と個人およびプロセスの責任に関する調査を開始しました。企業は、プライベートキーとユーザーの資産が常に保護されていることを強調しましたが、この出来事は業界全体に「人為的リスクからの防御戦略を根本的に再考する」ことを強いるとしています。
CEOによると:
「攻撃は高度な複雑性を持ち、ソーシャルエンジニアリングや職場の不適切な管理を通じて引き起こされる国際的な違反のトレンドに従っています。」
当局はどのように動いており、将来のリスクは何ですか?
Bengaluru City police と Neblio の代表者は、押収されたデバイスを引き続き分析しています。現在のところ、Agarwal とハッカーの間に直接的なつながりは確認されていませんが、アクセスチェーンの侵害は従業員のラップトップでの不正な活動から始まっています。銀行の情報システムへの不正アクセスと加重窃盗の公式な報告が提出されました。
システミックな観点から、このケースは取引所に対して、許可、監視、デバイスポリシー、およびチームの習慣を見直すことを求めています。特にフリーランスの活動、プラグイン、拡張機能、従業員と共有されるファイルに注意が必要です。これは、インド政府が要求する新しいコンプライアンス規則にも影響を与える警告です。
今何が起こっているのか:影響、展望、そして緊張の世界 crypto
CoinDCXの未来は、調査の結果と特にユーザーへの評判の影響にかかっています。短期的には、ユーザーの資金は損なわれていませんが、信頼の低下は他のサービスへの大規模な移動を引き起こす可能性があります。暗号通貨セクターは現在、主要な攻撃ベクトルとしての「人間」のリスクに対処しなければなりません。CoinDCXのケースは、bullとbearのシステムから個人とプロセスに焦点を移します。
興味深いことに、当局も知っているように、この大規模なソーシャルエンジニアリングの波の後、どのようなポリシーがexchangeと企業DeFiを強化するかを見ることになるでしょう。進展を追いかけ、公式Xプロフィールや主要なTelegramチャンネルで更新情報や詳細を確認してください。