RSA暗号アルゴリズムは、暗号分野において重要なアルゴリズムです。
これは1977年に発明された非対称暗号アルゴリズムであり、情報を暗号化または署名するために使用されます。
特に暗号通貨の分野では、トランザクションのリクエストに署名することができ、それによってそれらを正当なものにするために重要です。
目次
RSAアルゴリズム
RSAは、このアルゴリズムの3人の発明者の姓の頭文字であり、Ronald Rivest、Adi Shamir、Leonard Adlemanです。
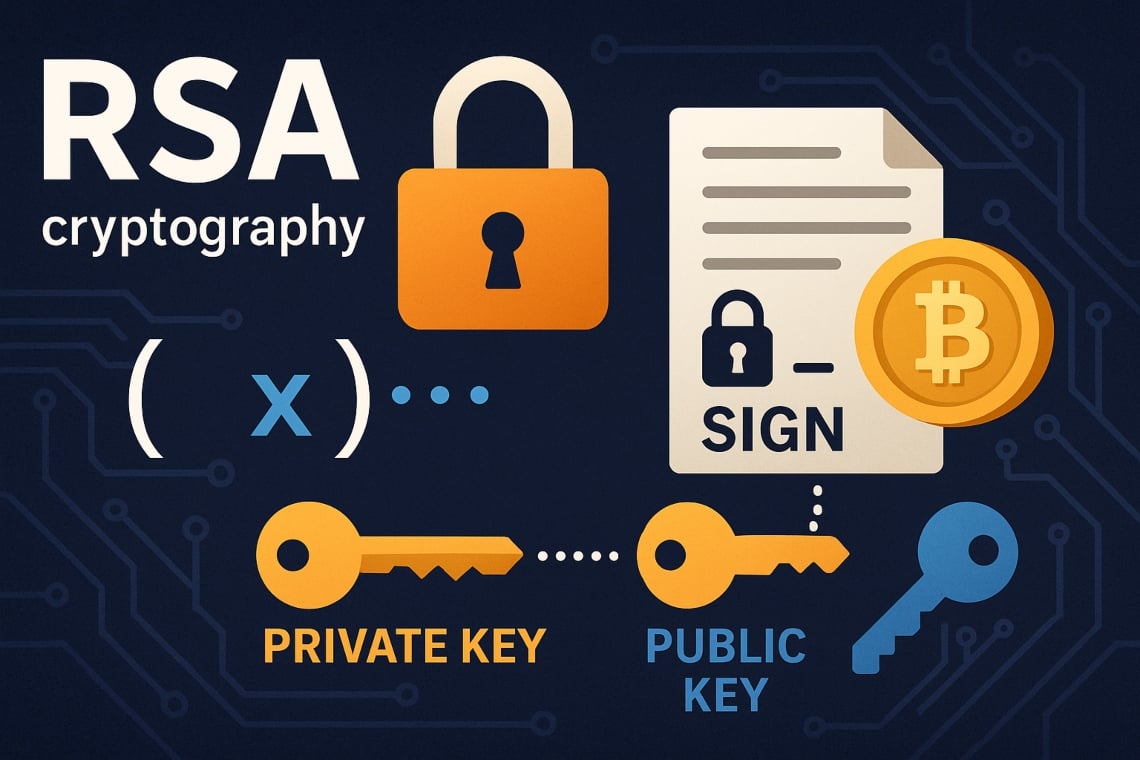
RSAアルゴリズムは公開鍵暗号システムです。「非対称」と定義されるのは、数学的に関連しているが異なる鍵のペアを使用する暗号化方法に基づいているためです。それは秘密鍵と、まさに公開鍵です。
公開鍵は他の人と共有されますが、当然ながら秘密鍵は絶対に秘密にしておく必要があります。公開鍵はデータを暗号化するために使用されますが、復号化するには秘密鍵を使用する必要があります。
古典的な対称暗号では、暗号化と復号化に同じ鍵を使用するため、その鍵は秘密に保持され、公開することはできません。一方、非対称暗号は公開鍵を誰とでも安全に交換することを可能にします。
セキュリティ
この方法は安全であるとされており、それは非常に大きな素数同士を掛け合わせることは比較的簡単であるが、その結果を元の素因数に分解することは非常に難しく(計算上負担が大きい)という数学的原理に基づいています。
実際には、ユーザーは自分の公開鍵を誰とでも共有し、誰でもそれを使ってメッセージを暗号化し、ユーザーに送信することができます。暗号化されたメッセージを受け取ったとき、ユーザーは自分の秘密のプライベートキーを使ってそれを復号化する必要があります。
このようにして、プライベートキーを持つユーザーだけがそれを読むことができ、他の誰もが暗号化された状態で見ることになり、実際に解読することはできません。
実際には、メッセージを解読することは完全に不可能ではありません。なぜなら、もし偶然にプライベートキーを当てることができれば、それを解読できるからです。しかし、プライベートキーを見つけるのは非常に困難であり、事実上不可能であるか、誰にとっても手の届かない膨大な努力を必要とします。
利用
おそらく、RSAアルゴリズムの最も一般的な利用は、安全なオンラインナビゲーションのためです。
ウェブサイトにアクセスする際、現在ではプロトコルHTTPSでアクセスすることが一般的です。この場合、最後のSは「セキュア」を意味します。
この安全なプロトコルは、サーバーからユーザーへ、またその逆に交換されるデータをSSL/TLSプロトコルを使用して暗号化します。これらのプロトコルは、接続の初期段階であるハンドシェイクとして知られるフェーズで、RSAアルゴリズムを使用して安全な通信チャネルを確立します。
特に、HTTPSを介してウェブサイトに接続する際(現在ではほぼ常に)、サーバーはSSL/TLS証明書を送信し、その中にRSAアルゴリズムで生成されることが多い公開鍵が含まれています。自分のブラウザは対称暗号化のための一時的な鍵を生成し、それをサーバーのRSA公開鍵を使用して暗号化します。
その時点で、ブラウザは暗号化された鍵をサーバーに送信し、サーバーは自分のRSA秘密鍵を使用してそれを復号化します。これにより、ブラウザとサーバーの両方が同じ秘密鍵を持つことが保証され、その鍵で後続のデータパケットが対称暗号で暗号化されます。なぜなら、これは大量のデータ転送において非常に高速で効率的だからです。
RSAアルゴリズムはデジタル署名にも使用されます。
しかし、逆に進めると、秘密鍵を署名(つまり暗号化)に使用し、公開鍵を検証(復号化)に使用します。
暗号通貨分野での利用
これはまさに、crypto分野における非対称暗号アルゴリズムの一般的な使用法です。
オンチェーンでトランザクションを行いたい場合、それを署名する必要があります。これは、ノードがそれを正当なもの、つまり資金が出発するアドレスの所有者からのみのものであると認識するためです。
トランザクションが生成されると、それはハッシュ関数によって処理され、トランザクション自体のユニークなデジタルフィンガープリントが作成されます。
送信者がノードに確認のために送信するとき、実際には自分の秘密鍵で署名を行い、資金の正当な所有者によってのみ要求されたことを数学的に証明します。
ノードは、送信者の公開鍵を使用して署名が有効であることを確認できます。これは、トランザクションが開始されたウォレットのアドレスに対応しています。検証が成功すると、トランザクションは承認され、ブロックに追加されます。
さらに、すべての人がこの検証を行うことができます。なぜなら、公開鍵はすべての人に知られており、それがトランザクションの送信者の公開アドレスに対応しているからです。
ECDSAアルゴリズム
実を言うと、多くの暗号プロトコル、BitcoinやEthereumを含む、はトランザクションに署名するために別の非対称暗号アルゴリズムを使用しています。
これはElliptic Curve Digital Signature Algorithm (ECDSA)であり、その動作は概念的にはRSAと同じです。
ECDSAはRSAよりも効率的で安全であるため、好まれています。これは、より小さな鍵を使用しながら、RSAと同じレベルのセキュリティを提供するためです。例えば、256ビットのECDSA鍵は、3072ビットのRSA鍵に匹敵するセキュリティを提供します。
この方法により、トランザクションデータのサイズが削減され、ブロックチェーン上のスペースが節約され、手数料が削減されます。
さらに、ECDSAによる署名と検証の操作は、RSAによるものよりも計算速度が速いです。