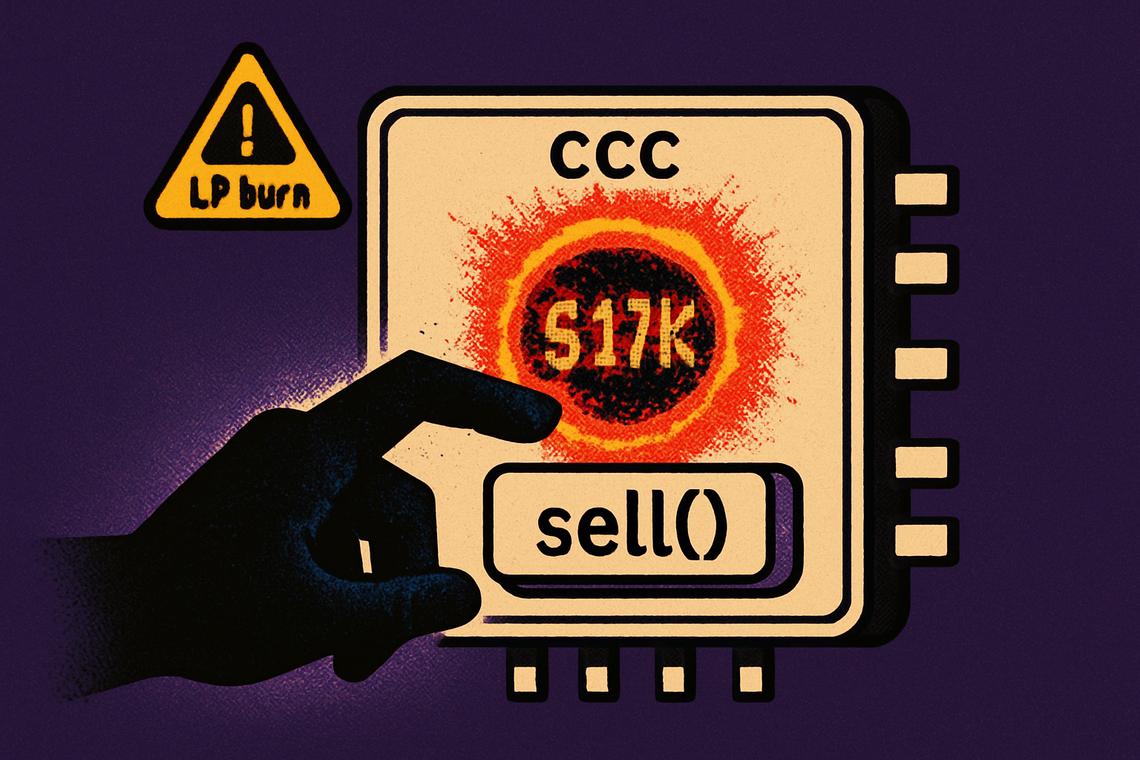
セキュリティ企業が、攻撃者がトークンコントラクトの sell() 関数を悪用する方法を見つけたことで、Binance Smart Chain 上の流動性プールから推定117,000ドルが流出したCCCトークンの悪用を警告した。ブロックチェーンセキュリティ企業 TenArmorAlert によって発行されたこのアラートにより、CCC はここ数カ月で流動性プール攻撃を受けた BNB チェーンのトークンの増え続けるリストに加わったことになる。これらの攻撃はそれぞれ、トークンコントラクトが取引価値を支えるプールとどのように相互作用しているかにおける、異なる弱点を露呈させている。
目次
主なポイント
- TenArmorAlert は 8 月 28 日に CCC の悪用を検知し、その原因をトークンコントラクトの sell() 関数にまでさかのぼって特定した。
- 攻撃者はその関数を利用して、資金を直接抜き取るのではなく、流動性プール内に直接保有されている CCC トークンをバーンした。
- 損失はおよそ 117,000 ドルと見積もられており、そのバーンによって CCC の価格に異常な値動きが発生した。
- 攻撃シーケンスの完全な技術的内訳は公開されておらず、その関数がどのようにトリガーされたのかという重要な疑問は未解決のままだ。
- アラート発出時点で、CCC チームからはリカバリープラン、資金の返還、または補償についての発表はなかった。
CCCトークンの悪用により Binance Smart Chain 上で 117,000ドルが流出
TenArmorAlert のモニタリングシステムは 8 月 28 日、BSC 上の CCC に関連する異常なアクティビティを検知し、このインシデントが取引所やウォレットインフラの外部ハックではなく、トークン自身のコントラクトに起因するものであることを突き止めた。この違いは重要だ。これはブリッジハックでも、秘密鍵の窃取でもない。トークンそのもののメカニズム内部に存在する欠陥であり、誰かがそのトリガー方法を見つけるまでスマートコントラクト内で休眠しているタイプの脆弱性だ。
sell() 関数を用いて流動性プールトークンをバーンする攻撃手法
TenArmorAlert によると、攻撃者は sell() 関数を悪用し、流動性提供者ペア内に直接保有されている CCC トークンをバーンした。単にプールから資産を引き出すのではなく、攻撃者はプール内部に存在する CCC トークン残高を操作したのである。このバーン行為によって、プールがトークン価格の算出に依拠している比率が歪められ、その結果として CCC の価格に異常な値動きが発生した。これは、単純な資金流出よりも微妙な形の流動性プール攻撃であり、プールが完全に空になるわけではなく内部から形を変えられるだけなので、リアルタイムで状況を追っている一般の観察者には発見しづらいタイプの攻撃だ。
TenArmorAlert による検知と詳細な技術開示の欠如
TenArmorAlert のアラートは、影響を受けた関数とその結果を名指ししたものの、完全なフォレンジックレポートには至っていない。同社は、攻撃シーケンス全体を開示しておらず、そもそも攻撃者がどのようにして sell() 関数をトリガーする権限を得たのかについても正確な説明を行っていない。未解決の疑問としては、コントラクト上のアクセス制御が迂回されたのか、悪用には事前に別のコントラクトとの相互作用が必要だったのか、その脆弱性がコードに組み込まれた権限設定の欠陥に由来するのか、といった点が挙げられる。こうした詳細がないままでは、類似のコントラクト構造を採用している他プロジェクトは、自身のエクスポージャーを監査する際の手がかりがほとんど得られない。
CCCチームからはリカバリーや補償の発表なし
TenArmorAlert が調査結果を公表した時点で、CCC チームはリカバリープラン、資金の返還、あるいは被害を受けた流動性提供者への補償案を発表していなかった。コントラクトが一時停止されたのか、権限設定が変更されたのか、あるいは LP ペアをホストしている取引所が何らかの緩和策を講じたのかについても、公に確認されていない。この沈黙は、BSC のスマートコントラクト脆弱性が開示された直後としては珍しいことではないが、CCC プールに資本を提供していた流動性提供者にとっては、今後何が起こるのか、あるいは何も起こらないのかについて、ほとんど見通しが立たない状況となっている。
この問題は CCC だけにとどまらない。どの BNB チェーントークンの流動性提供者も、自分たちが資金を供給しているプールに対して悪用されうる隠し機能が、基盤となるコントラクトに存在しないことを事実上信頼している状態だ。トークン自身の sell() や burn() ロジックが攻撃ベクターになってしまうと、通常の防御策――外部脅威に焦点を当てた監査、マルチシグウォレット、ブリッジ監視――では必ずしも検知できない。
BNBチェーンにおける最近の流動性プール悪用の文脈
CCC のインシデントは孤立した事例ではない。BNB チェーンではここ数カ月、流動性インフラを標的としたコントラクトレベルの悪用が複数記録されており、それぞれが異なる技術的アプローチを用いながら、トークンコントラクトを通じて流動性プールを枯渇させたり歪めたりするという、同種の結果に到達している。
Swan Treasury や SafeMoon を含む過去の注目すべき悪用事例
7 月には、攻撃者が buy() 関数に紐づくSwan Treasury の 625,000 ドルの損失を招いたオフチェーン署名者キーを入手し、STY トークンを大幅なディスカウントでミントしてから STY-USDT プールを通じて売却した。同じ月には、42DAO に関連する推定 915,000 ドルの悪用により、およそ 450 万枚の裏付けのない BLC トークンがミントされ PancakeSwap V2 を通じて流された結果、Balance Coin は価値の99%以上を失い、トークン価格は 0.001209 ドルという過去最安値まで暴落した。
CCC 事例により近い技術的な類似例は 2023 年 3 月にさかのぼる。SafeMoon は、他アドレスに属するトークンを破棄できるパブリックなバーン関数を攻撃者に悪用され、およそ890万ドルを失った。この脆弱性はプロジェクトのアップグレードを通じて導入されたものであり、SafeMoon の流動性プールを狙って特に利用された。これは、TenArmorAlert が CCC に対して起きたと説明しているメカニズムと響き合うものであるが、両インシデントが同じ根本的な欠陥を共有しているかどうかについて、同社は確認していない。
トークン間で悪用されている多様なコントラクトの弱点
最近の BNB チェーンのインシデントがすべて同じ手口に従っているわけではない。6 月に発生した Token of Power への攻撃では、Blockaid がガバナンス乗っ取りと表現した手法により、TOP/WETH Balancer V1 プールから 944.2 WETH が流出し、その後 PeckShield は約 945.1 ETH が Tornado Cash を通じて送金されたと追跡した。5 月には、DxSale が攻撃者により隠されたコントラクトのバックドアを悪用されたとされ、1,400 人以上の流動性提供者のロックされた BNB が引き出されることで、730万ドルの損失を被った。
これらの事例を総合すると、一過性ではなくパターンが浮かび上がる。BNB チェーントークンは、署名者キーの侵害、ガバナンスの抜け穴、バックドア、そして CCC のケースでは操作された sell() 関数など、コントラクトレイヤーそのものを通じて繰り返し攻撃を受けている。それぞれのインシデントは異なる弱点を突いており、エコシステムが単一の対策に落ち着くことを難しくする一方で、新たな脆弱性がセキュリティ企業によって異常なアクティビティが検知されるまで見過ごされやすい状況を生んでいる。
FAQ
攻撃者はどのようにして Binance Smart Chain 上の CCC トークンを悪用したのですか?
攻撃者は CCC トークンコントラクトの sell() 関数を悪用し、流動性プール内に保有されているトークンをバーンすることで、異常な価格変動を引き起こしました。
CCC の悪用はいつ検知されましたか?
この悪用は、8 月 28 日にセキュリティ企業 TenArmorAlert によって検知されました。
CCC チームはリカバリーや補償の計画を発表しましたか?
アラート発出時点では、リカバリープラン、資金の返還、または補償案は発表されていませんでした。
CCC の悪用に関する完全な技術的攻撃シーケンスは判明していますか?
いいえ。TenArmorAlert は完全な技術的説明や詳細な攻撃シーケンスを開示しておらず、攻撃者がどのように sell() 関数をトリガーしたのかについては依然として不明な点が残されています。
{“@context”:”https://schema.org”,”@type”:”FAQPage”,”mainEntity”:[{“@type”:”Question”,”name”:”攻撃者はどのようにして Binance Smart Chain 上の CCC トークンを悪用したのですか?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”攻撃者は CCC トークンコントラクトの sell() 関数を悪用し、流動性プール内に保有されているトークンをバーンすることで、異常な価格変動を引き起こしました。”}},{“@type”:”Question”,”name”:”CCC の悪用はいつ検知されましたか?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”この悪用は、8 月 28 日にセキュリティ企業 TenArmorAlert によって検知されました。”}},{“@type”:”Question”,”name”:”CCC チームはリカバリーや補償の計画を発表しましたか?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”アラート発出時点では、リカバリープラン、資金の返還、または補償案は発表されていませんでした。”}},{“@type”:”Question”,”name”:”CCC の悪用に関する完全な技術的攻撃シーケンスは判明していますか?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”いいえ。TenArmorAlert は完全な技術的説明や詳細な攻撃シーケンスを開示しておらず、攻撃者がどのように sell() 関数をトリガーしたのかについては依然として不明な点が残されています。”}}]}
本記事は人工知能の支援を受けて作成され、編集チームによる確認を経ています。